Nasazení monitoringu sítě
Nasadím monitoring nad IPFIX/NetFlow ve vaší infrastruktuře nebo v cloudu a připojím k němu vaše routery a switche.
Samostatný Docker Compose stack pro sběr, obohacení a analýzu síťového provozu z exportů IPFIX/NetFlow.
Routery a switche umí exportovat záznamy o tocích (IPFIX nebo NetFlow): kdo s kým komunikuje, na jakých portech, kolik a kdy. Aby se daly využít, potřebujete kolektor, úložiště, které rychle prohledá miliony záznamů, a dashboardy, ve kterých se v datech vyznáte. Spousta malých a středních sítí nic z toho nemá, a tak se záznamy vůbec nesbírají.
Samostatný Docker Compose stack, který sbírá, obohacuje a analyzuje síťový provoz z exportů IPFIX/NetFlow.
.env, ClickHouse a Grafana poslouchají jen na localhostu a data se uchovávají 3–4 měsíce.Repozitář na GitHubu je demo verze pod licencí MIT. Slouží k tomu, abyste si stack vyzkoušeli a viděli, jak funguje, se syntetickým provozem.
Provoz ve skutečné síti potřebuje víc: dimenzování podle vašeho provozu a doby uchování dat, připojení vašich exportérů, nastavení přístupů a zabezpečení, detekce vyladěné na vaši síť a někoho, kdo se o stack stará. To dělám pro klienty. Navíc stack rozšiřuji o obohacení GeoIP/ASN, více exportérů, alerting a předpočítané statistiky.
Vyberte komponentu a uvidíte, co dělá, nebo pošlete stackem tok.
Jakékoli síťové zařízení, které umí exportovat IPFIX nebo NetFlow. Posílá záznamy o tocích přes UDP 4739 do kolektoru. Je to vaše zařízení, ne součást stacku.
V demo režimu nahrazuje skutečný router. Generuje syntetický provoz z dokumentačních rozsahů IP adres, takže si stack může vyzkoušet kdokoli i bez skutečné sítě.
Kolektor. Přijímá IPFIX přes UDP 4739, dekóduje záznamy a předává je do ClickHouse.
Ukládá záznamy o tocích a už při zápisu je obohacuje. Poslouchá jen na localhostu. Data se uchovávají 3–4 měsíce.
Každý tok dostane název protokolu, směr provozu (interní, příchozí, odchozí), QoS prioritu, ECN a čitelné TCP příznaky. Vyzkoušejte si to v ukázce níže.
Předpřipravený datový zdroj a dashboard Network Security Overview s heuristikami pro skenování, brute-force a záplavové útoky, kontrolami spoofingu a filtrovatelnou tabulkou toků. Poslouchá jen na localhostu.
Malé ukázky se syntetickými daty. Ukazují, co stack dělá se záznamy o tocích; ve skutečném stacku tuto práci dělají ClickHouse a Grafana.
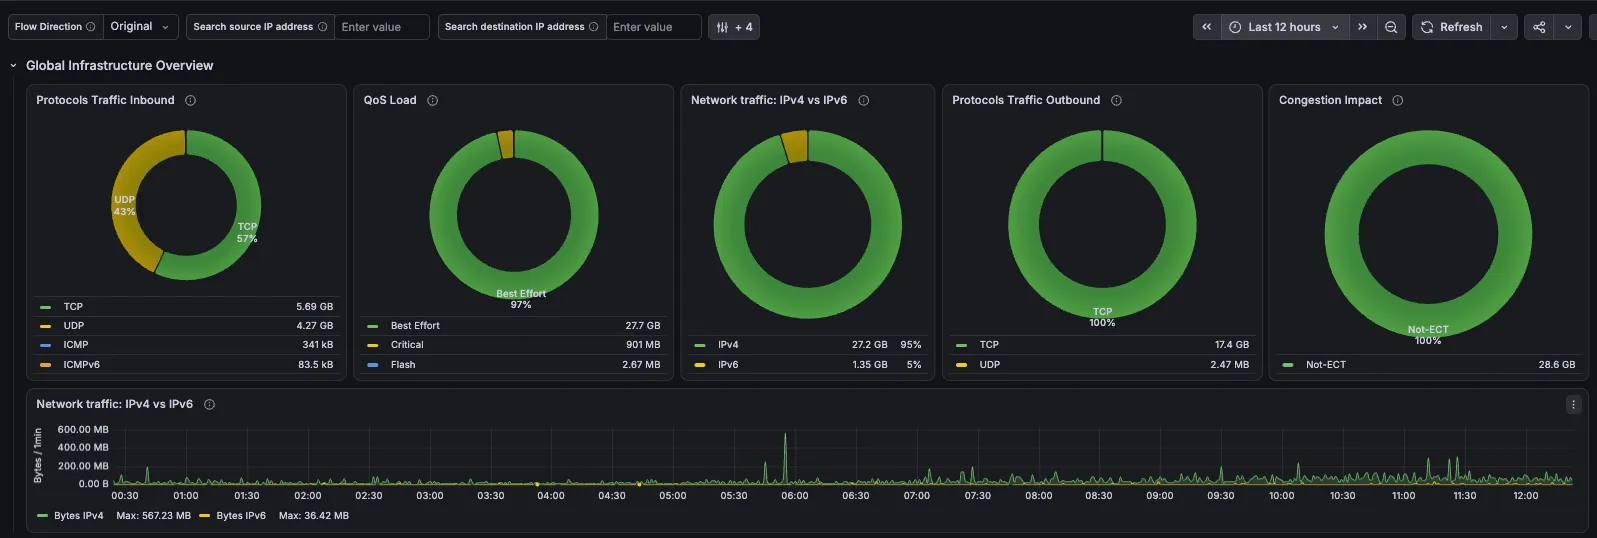
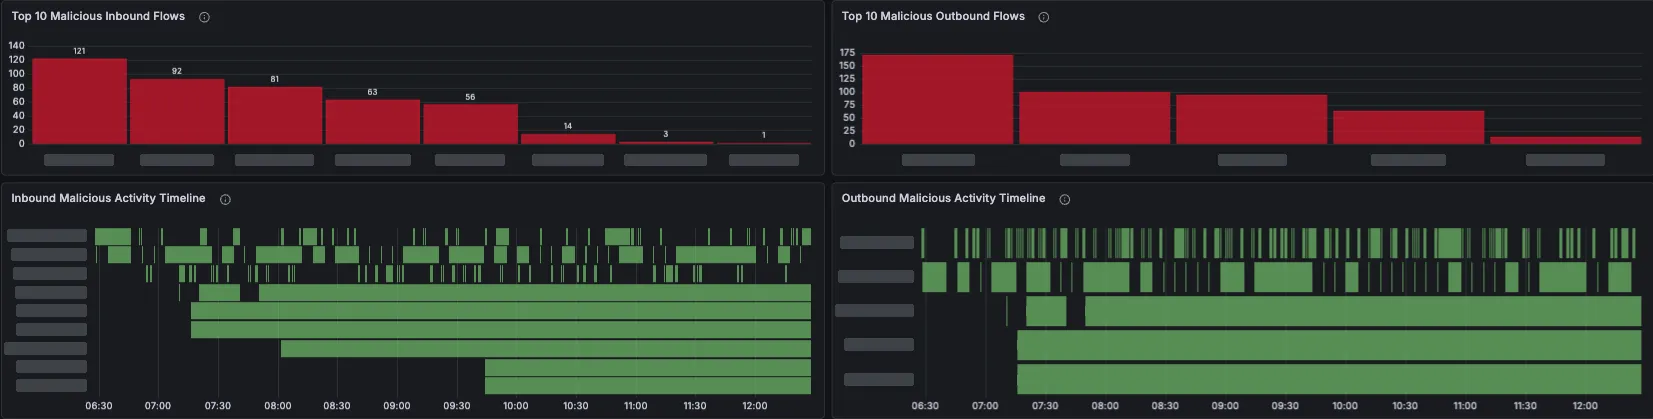
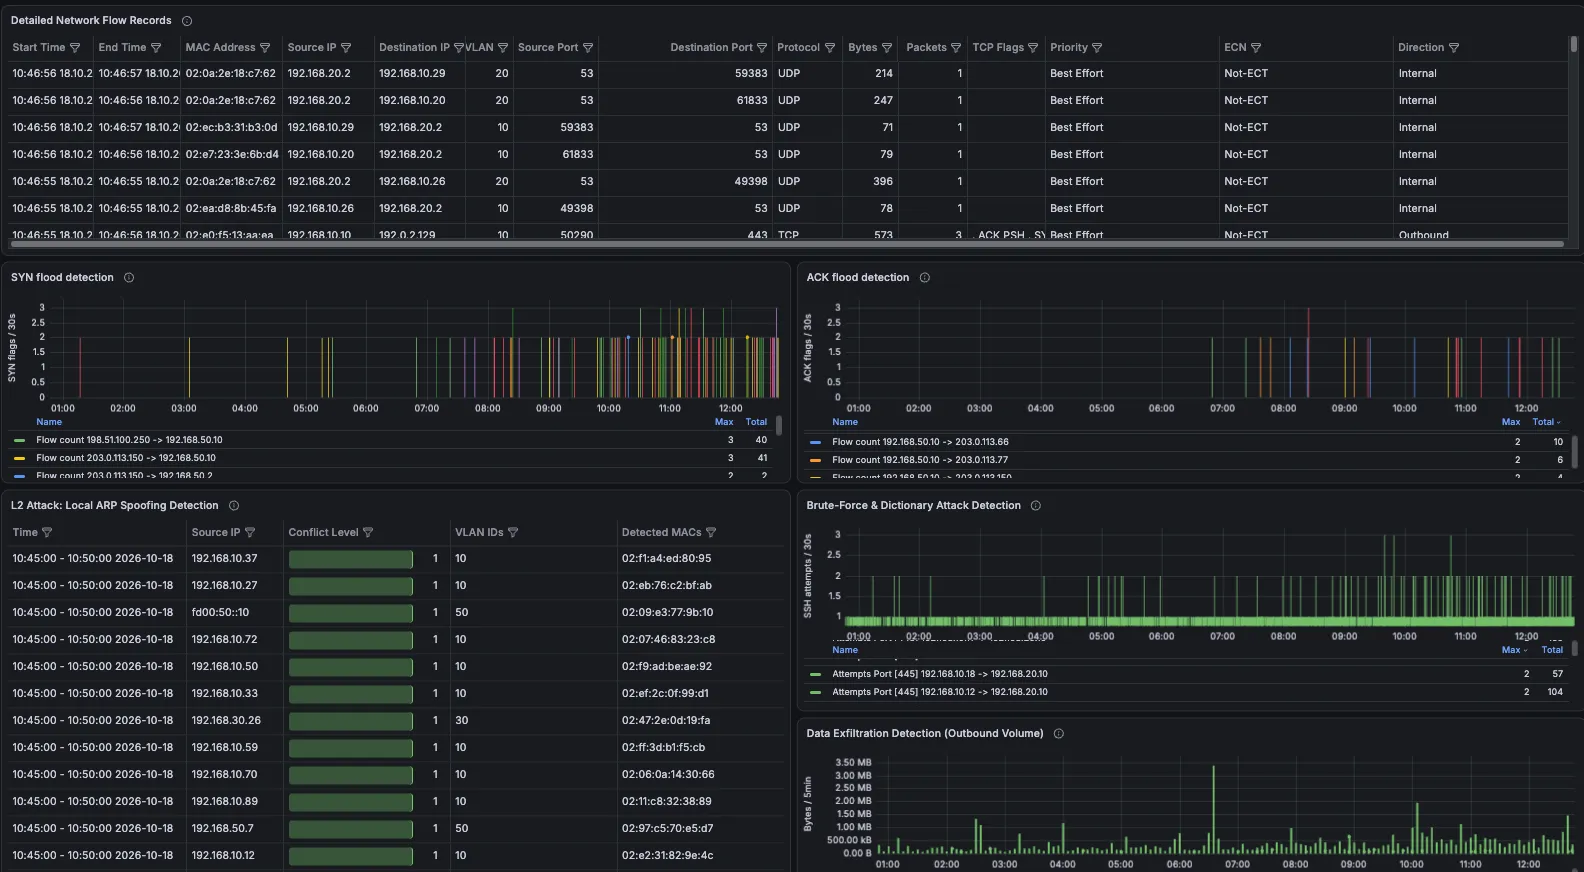
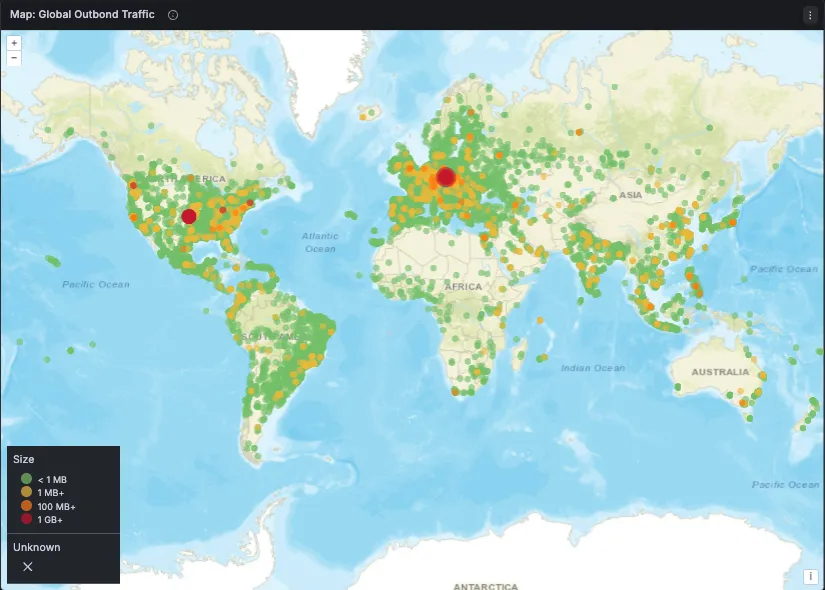
Nasadím monitoring nad IPFIX/NetFlow ve vaší infrastruktuře nebo v cloudu a připojím k němu vaše routery a switche.
Rozšířím monitoring pro vaši síť: obohacení o GeoIP/ASN, více exportérů, vyladěné detekce, alerting a vlastní dashboardy.
Starám se, aby monitoring běžel: aktualizace, kontrola úložiště a uchování dat a pomoc, když něco přestane fungovat.
Pošlete mi krátký popis vaší sítě a toho, co potřebujete.